
ISO 27001 là tiêu chuẩn quốc tế về hệ thống quản lý an ninh thông tin (Information Security Management System – ISMS), được thiết lập bởi Tổ chức Tiêu chuẩn hóa Quốc tế (ISO). Tiêu chuẩn này cung cấp một khung làm việc nhằm bảo vệ thông tin quan trọng của tổ chức, đảm bảo tính bảo mật, tính toàn vẹn và tính sẵn sàng của thông tin thông qua việc quản lý rủi ro liên quan đến an ninh thông tin. Hãy cùng GIAYCHUNGNHAN tìm hiểu ngay bài viết dưới đây nhé

Nội dung bài viết
1. Tiêu chuẩn ISO 27001 là gì?
Tiêu chuẩn ISO 27001 là một tiêu chuẩn quốc tế về quản lý bảo mật thông tin, do Tổ chức Tiêu chuẩn Hóa Quốc tế (ISO) phát triển. Nó xác định các yêu cầu cơ bản để thiết lập, triển khai, duy trì và cải tiến một hệ thống quản lý bảo mật thông tin hiệu quả trong tổ chức.
ISO 27001 không chỉ tập trung vào các biện pháp kỹ thuật mà còn bao gồm cả các biện pháp tổ chức và quản lý nhằm bảo vệ thông tin quan trọng của tổ chức khỏi các mối đe dọa bảo mật. Đây là công cụ quan trọng giúp các tổ chức đối phó với các rủi ro liên quan đến thông tin và đáp ứng yêu cầu pháp lý, đồng thời nâng cao sự tin cậy từ các bên liên quan như khách hàng và đối tác.
2. Các nguyên tắc của tiêu chuẩn ISO 27001
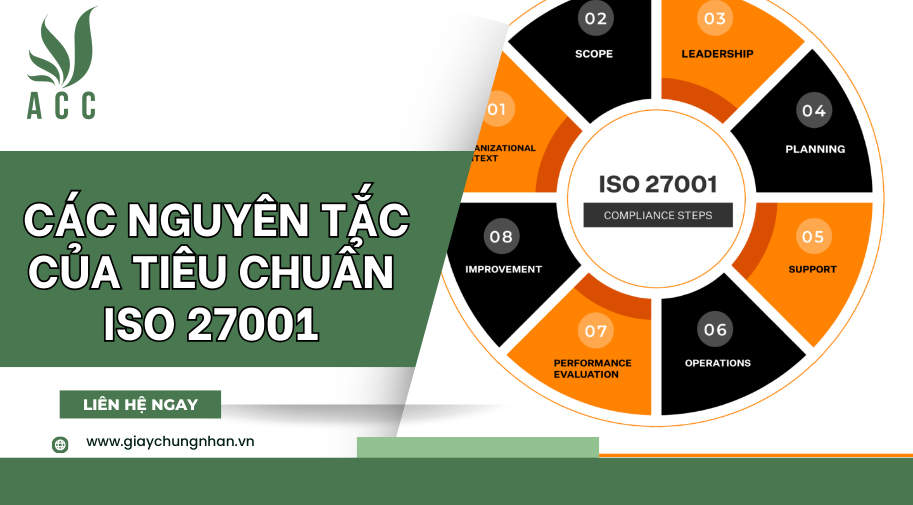
Tiêu chuẩn ISO 27001 tuân theo một số nguyên tắc cơ bản sau đây:
Lập luận dựa trên rủi ro: Tất cả các biện pháp bảo mật thông tin trong ISO 27001 đều dựa trên việc xác định và đánh giá các rủi ro bảo mật, từ đó phân bổ các biện pháp phù hợp để giảm thiểu rủi ro đến mức chấp nhận được.
Quản lý bằng cách tiếp cận quy trình: ISO 27001 khuyến khích sử dụng một quy trình hệ thống để quản lý bảo mật thông tin, bao gồm việc thiết lập, triển khai, duy trì và cải tiến hệ thống này theo thời gian.
Bảo vệ dựa trên nguyên lý cơ sở rủi ro: Các biện pháp bảo vệ thông tin được thiết kế dựa trên nguyên lý bảo vệ theo cơ sở rủi ro, có nghĩa là tổ chức sẽ áp dụng các biện pháp bảo vệ thích hợp để giảm thiểu các rủi ro mà hệ thống phải đối mặt.
Tiếp tục cải tiến: ISO 27001 khuyến khích việc liên tục cải tiến hệ thống quản lý bảo mật thông tin, dựa trên việc đánh giá kết quả và hiệu quả của các biện pháp đã triển khai.
Phân bổ trách nhiệm rõ ràng: Để đảm bảo hiệu quả của hệ thống quản lý bảo mật thông tin, ISO 27001 yêu cầu rõ ràng phân bổ trách nhiệm và quyền hạn cho các vai trò và chức năng liên quan đến bảo mật thông tin trong tổ chức.
Tuân thủ và đáp ứng các yêu cầu pháp lý: ISO 27001 đặt nặng sự tuân thủ và đáp ứng các yêu cầu pháp lý liên quan đến bảo mật thông tin, đảm bảo rằng các tổ chức thực hiện các biện pháp bảo vệ thông tin hợp pháp và đúng quy định.
Để biết thêm thông tin về Dịch vụ cấp chứng nhận quốc tế ISO xin mời quý khách tham khảo bài viết dưới đây!
3. Lợi ích của việc áp dụng ISO 27001
Việc áp dụng tiêu chuẩn ISO 27001 mang lại nhiều lợi ích quan trọng cho tổ chức, bao gồm:
Bảo vệ thông tin quan trọng: ISO 27001 giúp tổ chức xác định, đánh giá và quản lý rủi ro bảo mật thông tin một cách hệ thống, từ đó bảo vệ thông tin quan trọng và giảm thiểu nguy cơ mất mát thông tin.
Nâng cao sự tin cậy: Việc đạt chứng nhận ISO 27001 tăng cường sự tin cậy từ các bên liên quan như khách hàng, đối tác và cơ quan giám sát, chứng minh rằng tổ chức đã áp dụng các biện pháp bảo mật hiệu quả.
Tuân thủ pháp lý: ISO 27001 giúp tổ chức tuân thủ các yêu cầu pháp lý liên quan đến bảo vệ thông tin, giảm thiểu rủi ro pháp lý và các khoản phạt có thể phát sinh.
Tăng cường hiệu suất và hiệu quả: Bằng cách cải thiện quản lý rủi ro và bảo mật thông tin, ISO 27001 giúp tăng cường hiệu suất và hiệu quả hoạt động của tổ chức.
Giảm thiểu chi phí rủi ro: Áp dụng ISO 27001 giúp giảm thiểu các chi phí liên quan đến các sự cố bảo mật thông tin và hậu quả pháp lý có thể xảy ra.
Cải thiện hình ảnh và uy tín: Đạt chứng nhận ISO 27001 góp phần cải thiện hình ảnh và uy tín của tổ chức trên thị trường, thu hút khách hàng tin tưởng và tăng cường cạnh tranh.
Đáp ứng yêu cầu của khách hàng: Ngày nay, nhiều tổ chức yêu cầu đối tác của họ đạt chuẩn ISO 27001 để đảm bảo an toàn thông tin, do đó, việc áp dụng tiêu chuẩn này giúp tổ chức dễ dàng hơn trong việc tham gia vào các dự án và hợp tác với các đối tác quốc tế.
Tóm lại, ISO 27001 không chỉ là một công cụ quản lý bảo mật mà còn là một lợi thế cạnh tranh vượt trội giúp tổ chức nâng cao sự tin cậy và bảo vệ thông tin một cách hiệu quả.
4. Đối tượng nào nên áp dụng ISO 27001
ISO 27001 là phù hợp và nên áp dụng cho các tổ chức và doanh nghiệp sau:
Tổ chức kinh doanh mọi lĩnh vực: Các tổ chức trong mọi ngành công nghiệp, bao gồm cả công ty công nghệ thông tin, ngân hàng, tài chính, y tế, sản xuất và dịch vụ.
Doanh nghiệp có thông tin nhạy cảm: Các tổ chức lưu trữ và xử lý thông tin nhạy cảm như thông tin khách hàng, thông tin tài chính, dữ liệu cá nhân, bí mật thương mại.
Các tổ chức có yêu cầu pháp lý cao: Đặc biệt là các tổ chức phải tuân thủ các quy định bảo mật và quy định về bảo vệ dữ liệu như GDPR (General Data Protection Regulation) ở châu Âu.
Các tổ chức muốn nâng cao sự tin cậy từ khách hàng và đối tác: Áp dụng ISO 27001 giúp tổ chức chứng minh cam kết của mình trong việc bảo vệ thông tin và tăng cường sự tin cậy từ phía các bên liên quan.
Doanh nghiệp đang phát triển và mở rộng quy mô hoạt động: ISO 27001 cung cấp một nền tảng bảo mật thông tin để hỗ trợ sự mở rộng và phát triển bền vững của tổ chức.
Các tổ chức muốn giảm thiểu rủi ro và chi phí liên quan đến bảo mật thông tin: Bằng việc thiết lập một hệ thống quản lý bảo mật thông tin hiệu quả, các tổ chức có thể giảm thiểu các rủi ro bảo mật và các chi phí phát sinh do sự cố bảo mật.
Tóm lại, ISO 27001 là phù hợp và có lợi cho mọi tổ chức có nhu cầu bảo vệ thông tin quan trọng và nâng cao sự tin cậy từ các bên liên quan.
Hy vọng qua bài viết, chúng tôi đã giúp quý khách hàng hiểu rõ hơn về Tiêu chuẩn ISO 27001 là gì?. Đừng ngần ngại hãy liên hệ với GIAYCHUNGNHAN nếu quý khách hàng có bất kỳ thắc mắc gì cần tư vấn giải quyết.
Để lại một bình luận