

Nội dung bài viết
1 Quy trình quản lý rủi ro theo TCVN ISO 31000:2018 như thế nào?
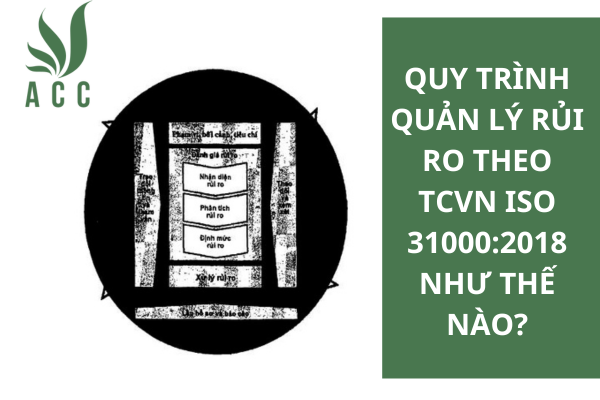
Quy trình quản lý rủi ro theo TCVN ISO 31000:2018 thường bao gồm các bước sau:
- Xác định bối cảnh: Bước này đòi hỏi tổ chức xác định rõ ràng bối cảnh và phạm vi của quản lý rủi ro, bao gồm các mục tiêu, ngữ cảnh văn hóa và môi trường hoạt động.
- Xác định rủi ro: Tổ chức tiến hành xác định và phân loại các rủi ro có thể ảnh hưởng đến mục tiêu của mình, bao gồm cả rủi ro tiềm ẩn và rủi ro hiện tại.
- Phân tích rủi ro: Bước này liên quan đến việc phân tích tính xác định, xác suất xảy ra và mức độ tác động của các rủi ro được xác định, từ đó đánh giá sự nghiêm trọng và ưu tiên hóa chúng.
- Đánh giá rủi ro: Tổ chức đánh giá sự chấp nhận được của các rủi ro, bao gồm việc xác định liệu chúng có thể chấp nhận được, được kiểm soát, chuyển giao hoặc tránh được không.
- Xử lý rủi ro: Bước này bao gồm việc lựa chọn và thực hiện các biện pháp kiểm soát rủi ro nhằm giảm thiểu hoặc loại trừ các rủi ro không mong muốn.
- Theo dõi và xem xét: Tổ chức thực hiện theo dõi liên tục về các biện pháp kiểm soát và hiệu quả của chúng, đồng thời tiến hành xem xét định kỳ để điều chỉnh quy trình quản lý rủi ro theo nhu cầu và điều kiện mới.
TÌM HIỂU THÊM VỀ: Tiêu chuẩn ISO 14644-1:2015 tiêu chuẩn phòng sạch
2 Đánh giá rủi ro theo TCVN ISO 31000:2018 ra sao?
Đánh giá rủi ro theo TCVN ISO 31000:2018 thường được thực hiện thông qua các bước cụ thể như sau:
- Xác định rủi ro: Đầu tiên, tổ chức xác định và liệt kê các rủi ro có thể ảnh hưởng đến mục tiêu của mình. Các rủi ro này có thể bao gồm cả rủi ro tiềm ẩn và rủi ro hiện tại.
- Phân tích rủi ro: Tiếp theo, các rủi ro được phân tích chi tiết để đánh giá tính xác định, xác suất xảy ra và mức độ tác động của chúng. Quá trình này giúp tổ chức đánh giá sự nghiêm trọng của các rủi ro và ưu tiên hóa chúng.
- Đánh giá rủi ro: Sau khi phân tích, các rủi ro được đánh giá đối với sự chấp nhận được. Tổ chức xem xét liệu rủi ro có thể chấp nhận được, được kiểm soát, chuyển giao hoặc tránh được không.
- Đặt ưu tiên và quản lý rủi ro: Cuối cùng, tổ chức đặt ưu tiên và xác định các biện pháp kiểm soát phù hợp để quản lý các rủi ro. Các biện pháp này có thể bao gồm việc áp dụng các biện pháp kiểm soát tự nhiên, kỹ thuật, tài chính hoặc thông qua bảo hiểm.
Tổ chức thực hiện các bước này để đảm bảo rằng các rủi ro được đánh giá một cách toàn diện và các biện pháp kiểm soát được thiết lập để giảm thiểu hoặc loại trừ các rủi ro không mong muốn.
THAM KHẢO THÊM BÀI VIẾT: Sơ đồ quy trình quản lý nhân sự theo tiêu chuẩn ISO
3 Mục đích xử lý rủi ro theo TCVN ISO 31000:2018 là gì?
Mục đích xử lý rủi ro theo TCVN ISO 31000:2018 là để giảm thiểu hoặc loại trừ các rủi ro không mong muốn một cách hiệu quả và có cơ sở. Quá trình xử lý rủi ro này giúp tổ chức đưa ra các biện pháp kiểm soát cụ thể nhằm giảm thiểu ảnh hưởng tiêu cực của các rủi ro đến mục tiêu và hoạt động của mình. Đồng thời, nó cũng nhấn mạnh vào việc tìm kiếm cơ hội và tận dụng những tình huống có thể mang lại lợi ích cho tổ chức. Mục đích cuối cùng của quá trình xử lý rủi ro là đảm bảo rằng tổ chức có khả năng đối phó và thích ứng với môi trường biến đổi và không chắc chắn một cách linh hoạt và hiệu quả.
Tóm lại, tiêu chuẩn TCVN ISO 31000:2018 về Quản lý rủi ro không chỉ là một công cụ quan trọng để giúp các tổ chức đối phó với các rủi ro một cách hiệu quả mà còn là một bước quan trọng để đảm bảo sự bền vững và thành công trong môi trường kinh doanh ngày nay. Bằng cách áp dụng tiêu chuẩn này, các tổ chức có thể xây dựng một cách tiếp cận hệ thống và toàn diện đối với quản lý rủi ro, từ đó tăng cường khả năng phát triển và thích ứng với môi trường thay đổi không ngừng.
Cảm ơn quý khách đã theo dõi bài viết trên. Nếu có thắc mắc nào đừng ngần ngại hãy liên hệ về GIAYCHUNGNHAN để được tư vấn hỗ trợ.
Để lại một bình luận